OCI IAM Identity Assurance Signalsをリスク・インサイトに変える (2026/09/29)
OCI IAM Identity Assurance Signalsをリスク・インサイトに変える (2026/09/29)
https://blogs.oracle.com/cloud-infrastructure/identity-assurance-signals-into-risk-insights
投稿者:Manoj Gaddam | Senior Principal Product Manager
リモートワークの普及と人工知能の活用により、攻撃者は他人になりすますことが容易になった。脅威はもはや従業員の認証情報を盗むだけにとどまらない。攻撃者は従業員になりすますことができるのだ。 ウォール・ストリート・ジャーナル紙の最近の調査 によると、北朝鮮の工作員が盗んだ身分証明書、人工知能、そして米国に拠点を置く共犯者を利用して、アメリカ企業のリモートワークの職を得ているという。同調査によれば、あるチームはわずか数ヶ月で8社に潜入した。
司法省が担当した別の 事例は 、採用後も詐欺行為が継続される可能性を示している。米国在住の仲介業者がオンライン面接に臨み、自身の運転免許証と米国パスポートを提示した。採用後、北朝鮮国籍と思われる海外の労働者が、仲介業者の身分証明書を悪用し、会社支給のノートパソコンにリモートアクセスして業務を行った。この仲介業者は、同様の虚偽の申告を用いて、少なくとも13社の米国企業から雇用を得ていた。
これらの事例は、採用や身元調査における弱点以上の問題を露呈している。それは、本人確認の継続性に関する問題である。面接を完了した人物、最初の本人確認を通過した人物、あるいはアクセス権限を承認された人物が、後日そのアカウントを使用する人物と同一人物であるとは限らないのだ。
認証とアイデンティティの間のギャップ
認証とは、ユーザーが承認された資格情報または要素(パスワード、パスキー、多要素認証方式、管理対象デバイスなど)を提示できることを確認するものです。これらの制御は資格情報またはデバイスを検証しますが、それを使用している人物がアカウントの発行対象者本人であることを検証するものではありません。資格情報は共有できます。承認されたラップトップはリモートで制御できます。面接中にファシリテーターが現れ、その後アカウントを別の人物に渡すことも可能です。
FBIは、 リモートワーカーの面接、入社手続き、および雇用期間全体を通して、組織が本人確認プロセスを実施することを推奨しています。「雇用期間全体」という点が重要です。本人確認は、従業員の初日に確立された事実としてのみ扱うことはできません。Oracle Cloud Infrastructure (OCI) Identity Access Management (IAM) Identity Assuranceは 、既存のIAM制御に「検証済みの人間」シグナルを追加するように設計されています。デジタルIDと実在の人物との間に初期的な接続を確立し、その後、その接続を継続的に検証します。
プロセスは本人確認から始まります。サポートされているサードパーティの本人確認プロバイダーが、政府発行の身分証明書を検証し、ライブビデオの自撮り画像をその身分証明書の写真と比較することで、ユーザーに対する最初の信頼のアンカーを作成します。次に、ユーザーは顔認証に登録します。OCI IAMは、顔の特徴を暗号化された数学的表現、つまり生体認証埋め込みに変換し、将来の比較に使用します。生の顔画像は保存されません。アクティブおよびパッシブのライブネスチェックにより、システムが写真、録画、またはその他のプレゼンテーション攻撃ではなく、生身の人間とやり取りしていることを確認できます。
登録後、本人確認ポリシーにより、ユーザーは定期的に顔認証による生体認証を行う必要があります。ライブビデオの自撮り映像は登録済みの画像と比較され、その結果は監視および調査のためにOCI Auditに記録されます。この定期的な認証こそが、リモートワーカーに対する脅威対策として本人確認ポリシーを有効たらしめる要素です。アカウント作成時に本人確認が行われたかどうかだけでなく、アカウントの背後にいる人物が本人確認を行った人物と一致し続けているかどうかの証拠も得られます。 この機能の一般提供開始 は、今年初めに発表しました。Oracleは、Oracle資産の保護を目的とした制御の一環として、本人確認と生体認証も活用しています。
本人確認シグナルを今すぐ活用しましょう
お客様は、現在、ID認証の証拠を利用して、ユーザーに関連するリスクシグナルの分析を支援できます。OCI IAM、ID認証、およびOCI Auditは同じクラウドスタックの一部であるため、生体認証の結果を、それを説明する認証およびアクセスコンテキスト(ユーザーがどのようなアクセス権を持っているか、認証イベントの前後でどのようなアクティビティが発生したか、ユーザーがより高いリスクと分類された原因となったシグナルは何か)とともに評価できます。
OCI Auditは 共通の証拠レイヤーです。アイデンティティドメインのイベントには、ユーザーログインやアプリケーションアクセスアクティビティに加え、ユーザー、認証要素、クライアントIPアドレス、プラットフォーム、保護対象リソース、アイデンティティ保証の登録または検証結果、タイムスタンプなどが含まれます。OCI Auditを通じて証拠が公開されるため、顧客はアイデンティティ保証シグナルを直接使用したり、セキュリティ情報およびイベント管理、ユーザーおよびエンティティの行動分析、その他のセキュリティ分析システムに統合したりできます。
以下に、Cloud Guard スタイルの ID 保証監視インターフェースを概念的な例として示します。これは、この証拠をどのように提示および分析できるかを示すものです。最初のビューでは、ユーザーをリスクレベル別にランク付けし、監視対象グループ全体におけるシグナルの分布を示しています。2 番目のビューでは、アナリストがユーザーを選択し、リスクレベルに影響を与えたイベント、コンテキスト、およびルールを確認する方法を示しています。このアプローチにより、アナリストは「このユーザーは高リスクである」という結論から、「これらの特定のイベントとアクセス条件によって、このユーザーは高リスクと評価された」という結論へと移行することができます。
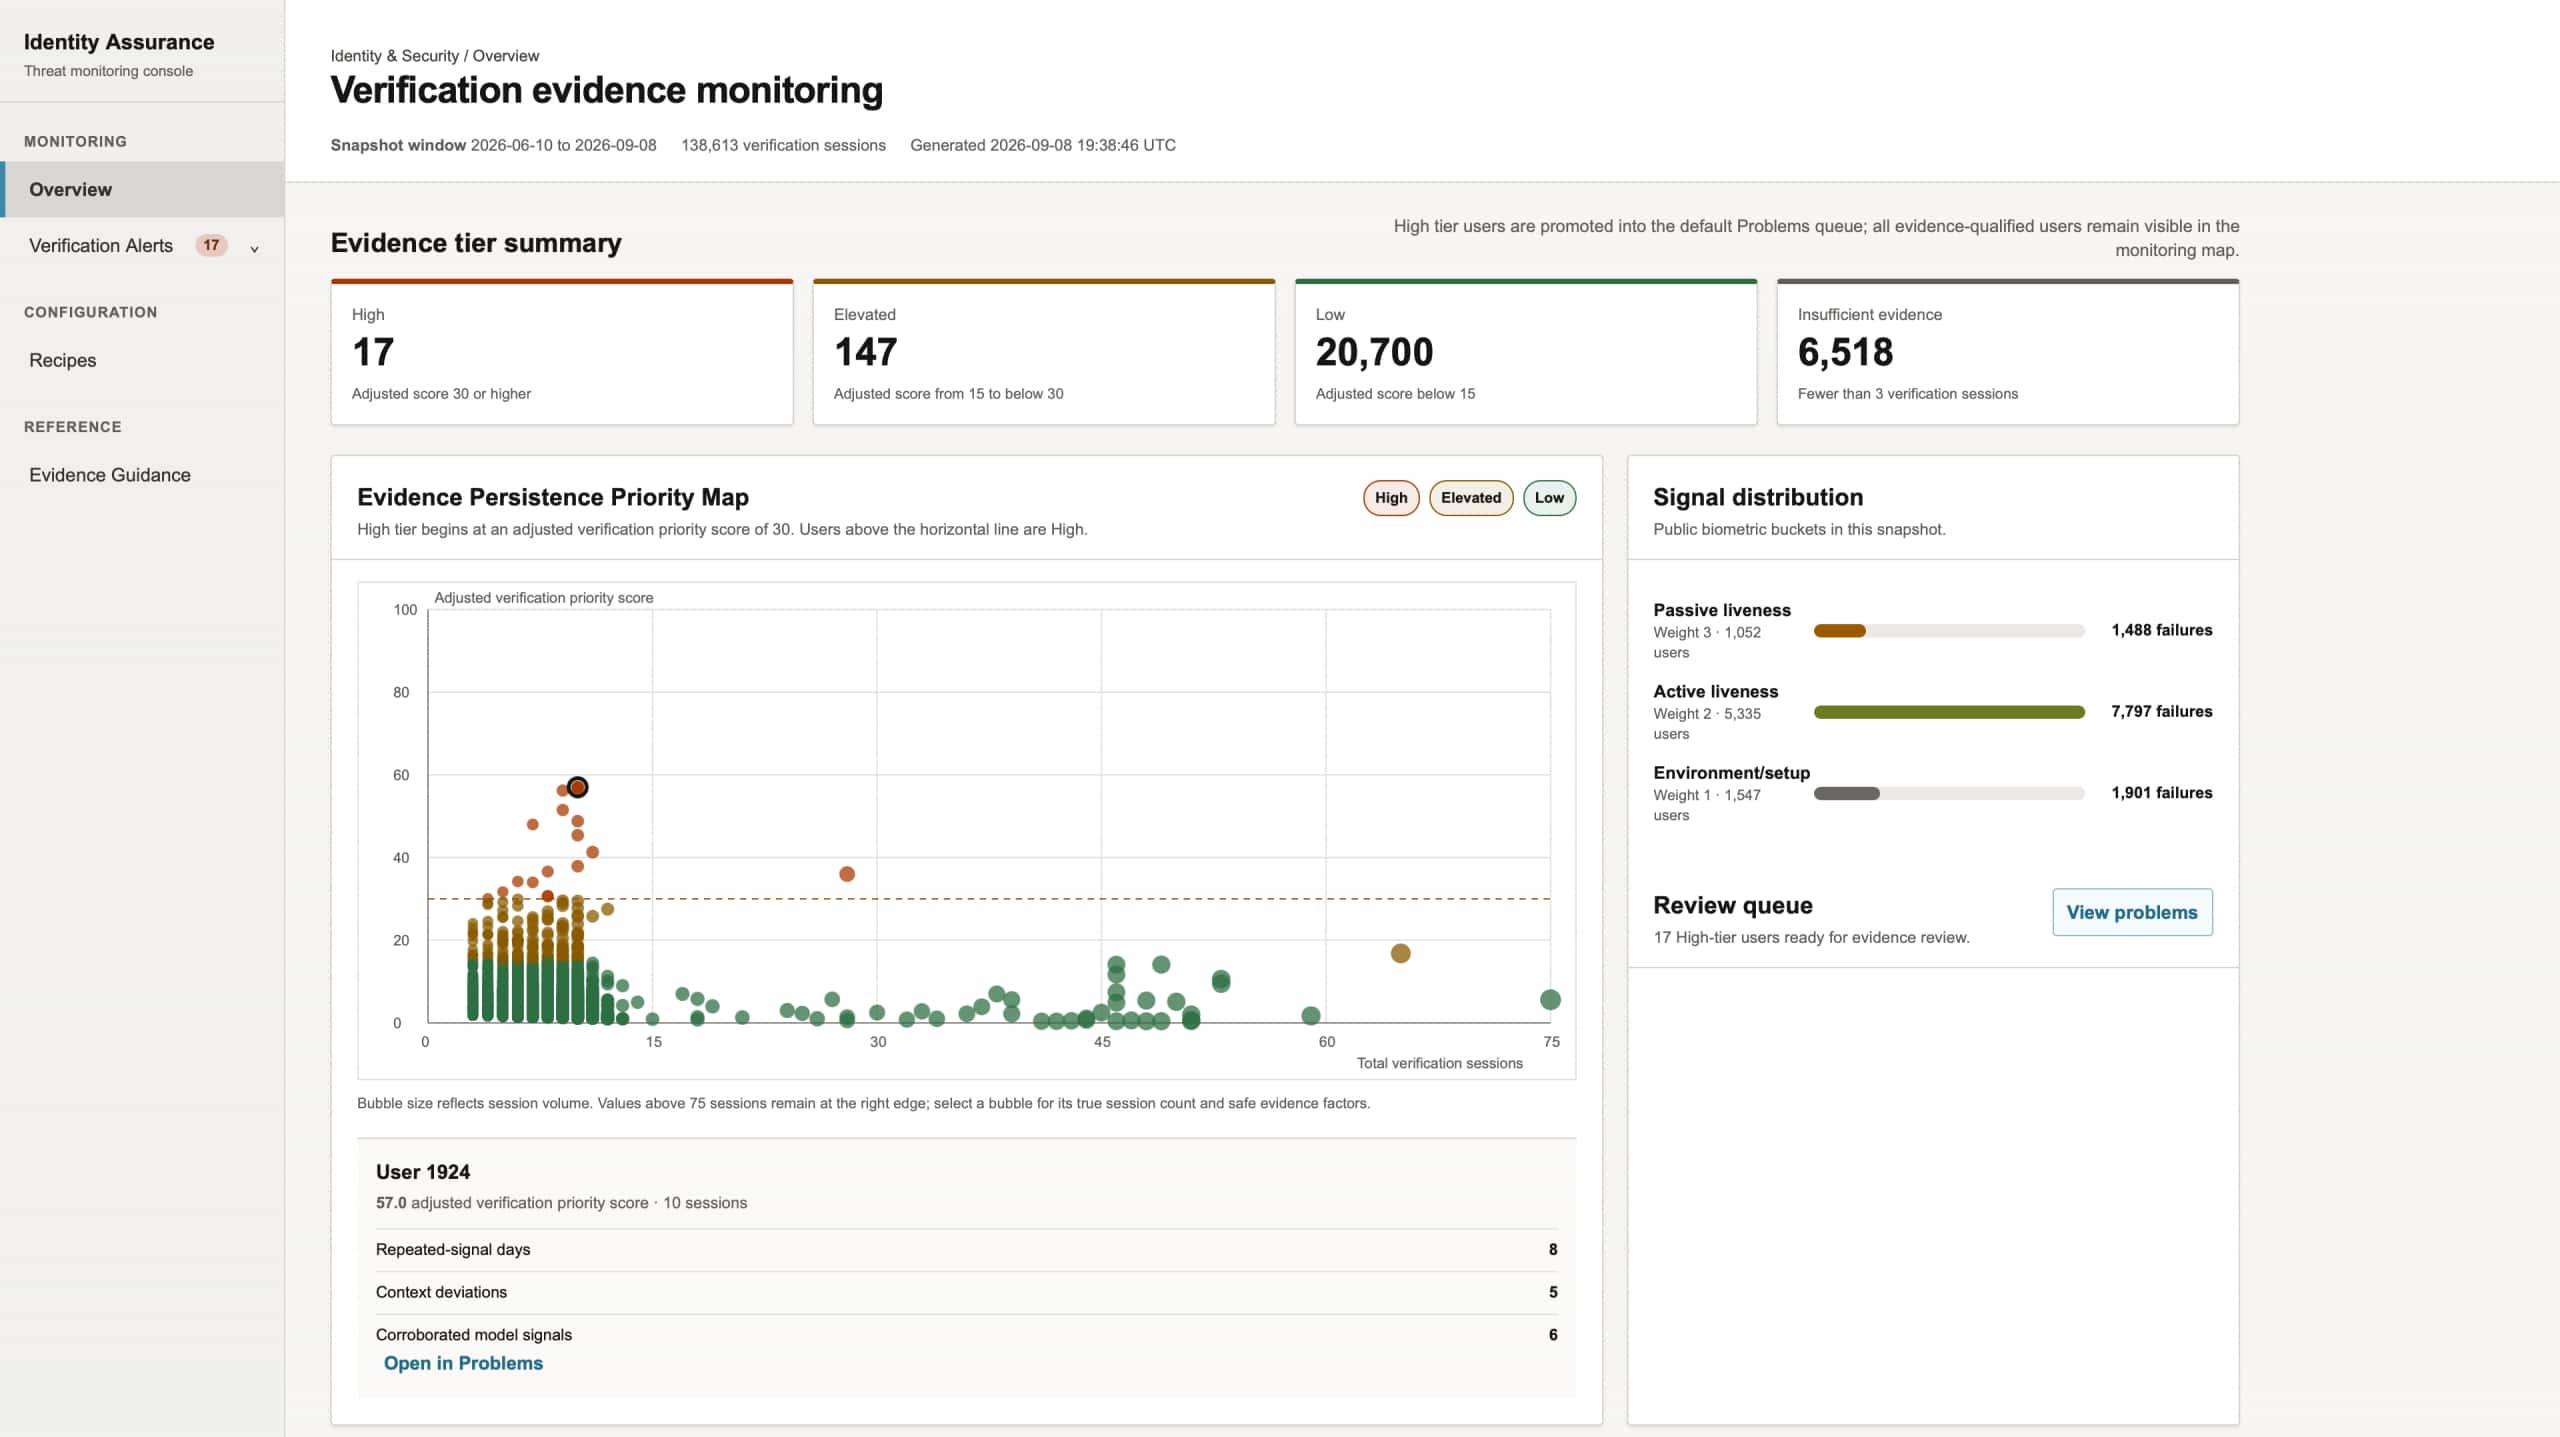
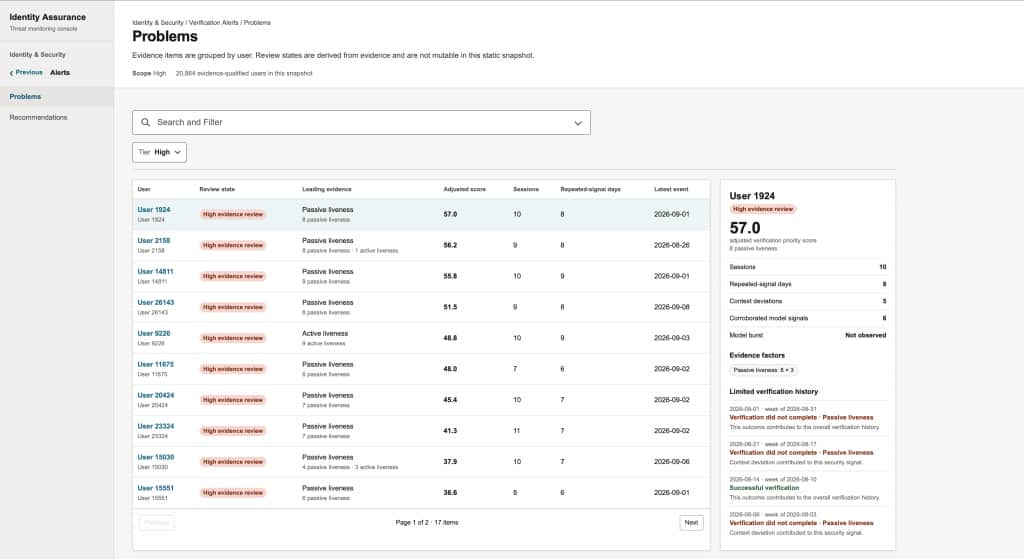
上記のプロトタイプでは、ダッシュボードが、定義された監視期間にわたって各ユーザーの検証履歴をシステムがどのように集約し、顧客向けの3つのシグナルカテゴリ(受動的ライブネス障害、能動的ライブネス障害、環境または設定の問題)にスコアを付けるかを示しています。次に、これらのカテゴリに重み付けを行い、同じシグナルが複数日にわたって繰り返される場合、またはIPアドレスの変更やデバイスの信頼性の逸脱など、コンテキストの逸脱や裏付けのあるモデルシグナルによって強化される場合に、優先度を調整します。明示的なしきい値によって、ユーザーは低、中位、高のティアに分類され、高ティアのユーザーはレビューキューに昇格されます。ドリルダウンでは、寄与するシグナル数、持続性、コンテキスト要因、およびイベント履歴が保持されるため、アナリストは説明のないスコアに頼るのではなく、各ユーザーが優先された理由を理解できます。顧客は、環境とリスク許容度に合わせて、シグナル、重み、およびしきい値を調整できます。
同じ運用ロジックを概念的に3つのエージェントの役割に適用しつつ、証拠と意思決定の経路をアナリストに可視化しておくことができる。
シグナルキャプチャエージェント。 シグナルキャプチャエージェントは、OCI Auditから高シグナルのID保証結果と、それに関連するログイン、アプリケーションアクセス、デバイス、ネットワーク、リソースのコンテキストを収集できます。すべてのイベントを等しく重要視するのではなく、定義された調査質問に回答するために必要な証拠のみをキャプチャする必要があります。たとえば、ライブネスチェックの失敗はレビューの理由となる可能性がありますが、セルフィーの不一致はより高い優先度を正当化する可能性があります。
トリアージエージェント。 トリアージエージェントは、時間の経過とともに証拠を集約し、顧客定義のルールを適用し、アクセス権限とビジネスコンテキストを追加し、永続性と裏付けに基づいて信頼度を増減させることができます。そのため、同じ検証結果でも、アクセス権限の低いユーザーと運用管理者では優先順位が異なる場合があります。エージェントは、結果の背後にあるルールと証拠を保持し、アナリストがノイズの多いシグナルを調整して各推奨事項を理解できるようにする必要があります。
修復エージェント。 修復エージェントは、トリアージ結果に基づいて、ポリシーで承認された次のステップ(別の検証の要求、アナリストまたはマネージャーへの通知、アクセス制限、インシデントの開始など)を実行できます。エージェントは、顧客が承認したアクションのみを推奨または開始し、影響の大きい決定については人間のレビューを行う必要があります。
この運用モデルは、あらゆる事象を個別の警告として扱うよりも有用です。アナリストが何が起こったのか、なぜそれが重要なのか、そして次の行動を裏付ける証拠は何なのかを理解するのに役立ちます。ID保証は、多層防御のコントロールでもあります。採用時のデューデリジェンス、人材派遣会社の管理、エンドポイントセキュリティ、最小権限の原則、アクセスレビュー、行動監視に取って代わるものではありません。ID保証は、これらのコントロールでは得られない証拠、つまりアカウントを使用している人物がIDを確立した人物と一致するかどうかといった証拠を追加します。
本人確認を継続的なセキュリティシグナルにする
北朝鮮のリモートワークの事例は、本人確認が一度限りのオンボーディングで済ませられるものではない理由を示している。面接に合格し、有効な身分証明書を提示し、承認されたデバイスを受け取ったとしても、業務やアクセス権を他人に譲渡できてしまう可能性があるのだ。認証は、承認されたアカウント、要素、またはデバイスが使用されていることを確認するのに役立つ。本人確認保証は、そのアクセス権を持つ人物に関する証拠を追加する。OCI監査は、その証拠を監視および調査に利用できるようにすることを可能にする。
セキュリティ上の最大の価値は、シグナルを実運用に活用することによって得られます。ID保証の結果とアクセス情報およびコンテキストデータを組み合わせることで、顧客はこれらのシグナルをレビュー対象ユーザーの優先順位付けにおける追加情報として活用し、アナリストに調査および対応のための追加的な証拠を提供することができます。
もっと詳しく知る


コメント
コメントを投稿