OCI Network Firewallを使用したOracle Kubernetes Engineイングレス・インターネット・トラフィックの保護 (2026/11/12)
OCI Network Firewallを使用したOracle Kubernetes Engineイングレス・インターネット・トラフィックの保護 (2026/11/12)
投稿者:Andrei Stoian | Master Principal Cloud Architect | North America Cloud Engineering
OCIリソースへのインターネットからの受信トラフィックを保護する場合、多くのお客様がOCI Network Firewall(NFW)を採用しています。これは、最高レベルの保護機能を提供しているためです。さらに、お客様は設定作業のみに集中でき、メンテナンスやライセンス管理、その他の関連作業など、お客様側で一切の作業を行う必要はありません。
先日、OCI上で稼働するOracle Kubernetes Engine(OKE)クラスタのインターネット受信トラフィックを保護するためにOCI NFWを採用したプロジェクトを完了しました。OCI NFWをOKEデプロイメントに統合する方法について質問を受けたため、このブログを作成し、そのソリューションと、OKEクラスタワークロードに到達するインターネットトラフィックの中継点としてOCI NFWを構成するために必要な設定について解説することにしました。
以前、 OKEでホストされているWebサイトをインターネットに公開するための設定について説明しました。今回のブログでは、OCI NFWがすべての受信インターネットリクエストのトラフィックを分析することで、Webサイトをパブリックインターネットに公開する方法について主に解説します。
OKEの設定部分は、現在のブログの範囲外です。詳細については、こちらのリンクをご覧ください。
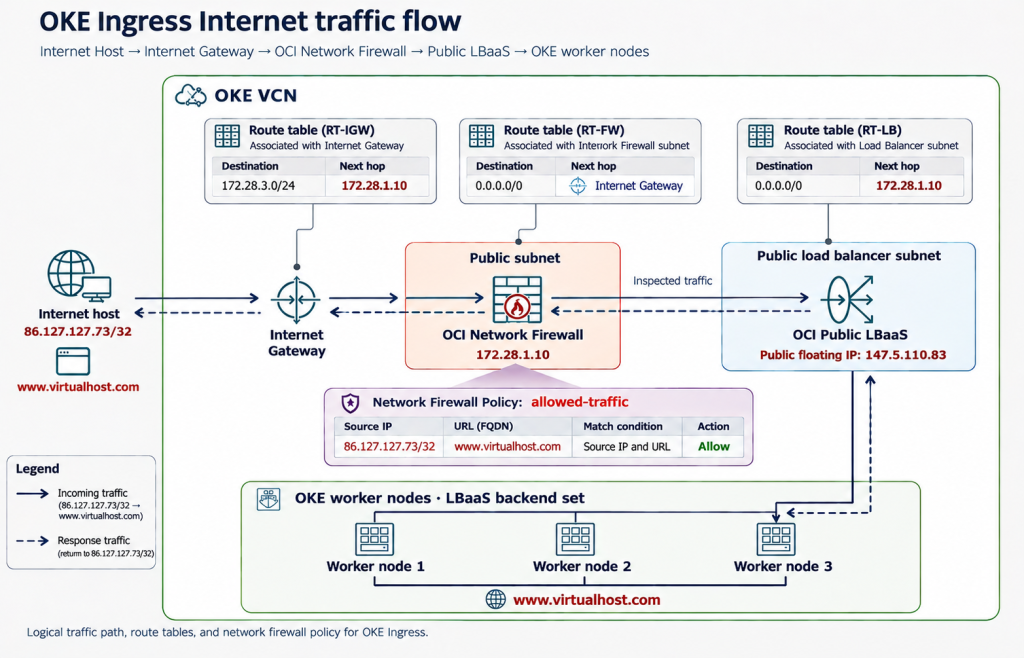
主要なセキュリティコンポーネントを強調するために使用したネットワークトポロジーを以下に示します。
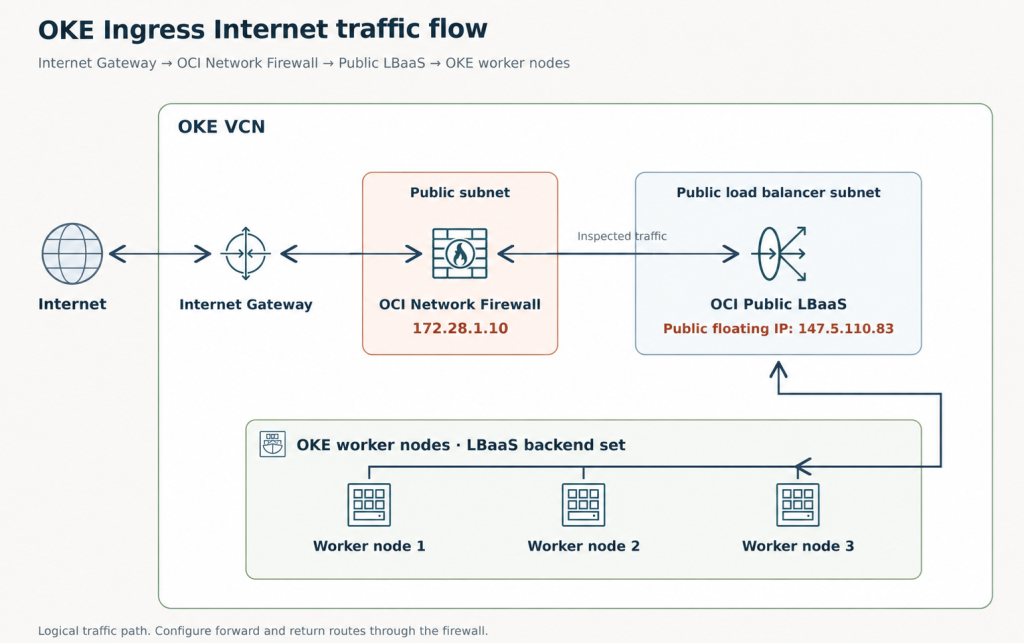
ご覧のとおり、これはシンプルでありながらも完全なネットワークアーキテクチャであり、ここで概念について議論することができます。
OKE LBaaSは、OKEがアノテーションラベルを使用して作成するものであり、ユーザーが作成する通常のLBaaSとは異なります。
この演習では、ポッドネットワーキングのためにOCI VCN-Native Pod Networking CNIプラグインを使用してOKEクラスタをデプロイしました。
ウェブサイトはワーカーノード上にデプロイされており、アクセス可能な状態になっています(ファイアウォールが許可する場合)。
OCI NFW を介してインターネットからの受信トラフィックを LBaaS のパブリック IP アドレスにルーティングするように、ルーティング設定を少し調整してみましょう。
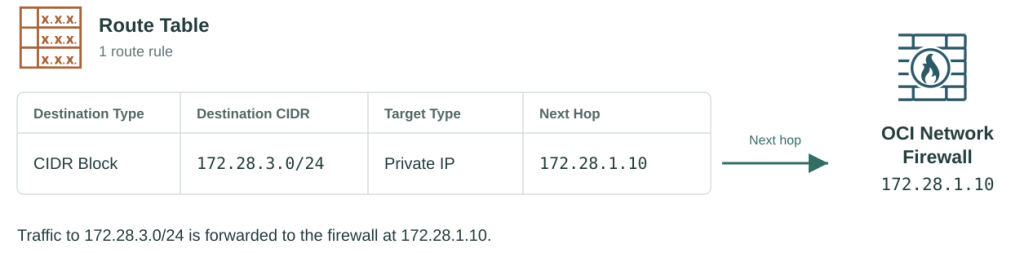
この目的のために、以下のルートエントリを含むルーティングテーブルがインターネットゲートウェイに添付されます。
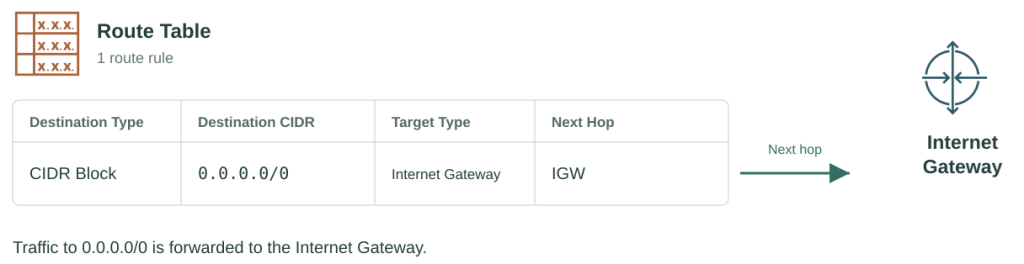
OCIネットワークファイアウォールのサブネットルーティングテーブルには、すべてのインターネットトラフィックをネクストホップとしてインターネットゲートウェイ経由で送信するためのルートエントリが含まれます。
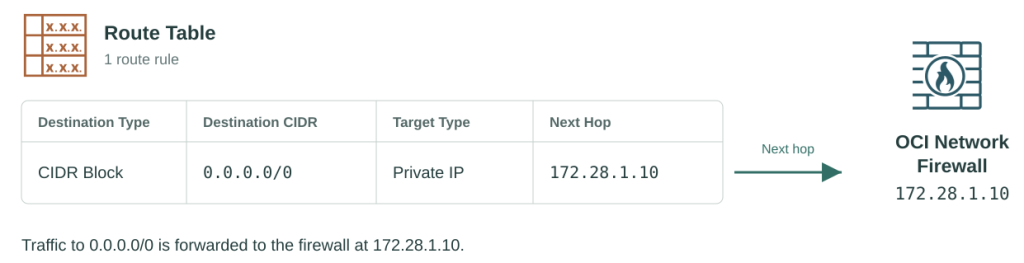
OKE LBaaSサブネットのルーティングテーブルには、すべてのインターネットトラフィックをネットワークファイアウォール経由でネクストホップとして送信するためのルートエントリが含まれます。
当社のウェブサイトには、URL http://www.virtualhost.com を使用してアクセスできます。OCI ネットワークファイアウォールが IP アドレスと URL のフィルタリングを行います。インターネットホストの IP アドレスは 86.127.127.73 です。
2番目の手順は、許可およびログ記録するトラフィックの送信元IPアドレスとURLをOCIネットワークファイアウォールポリシーに追加することです。
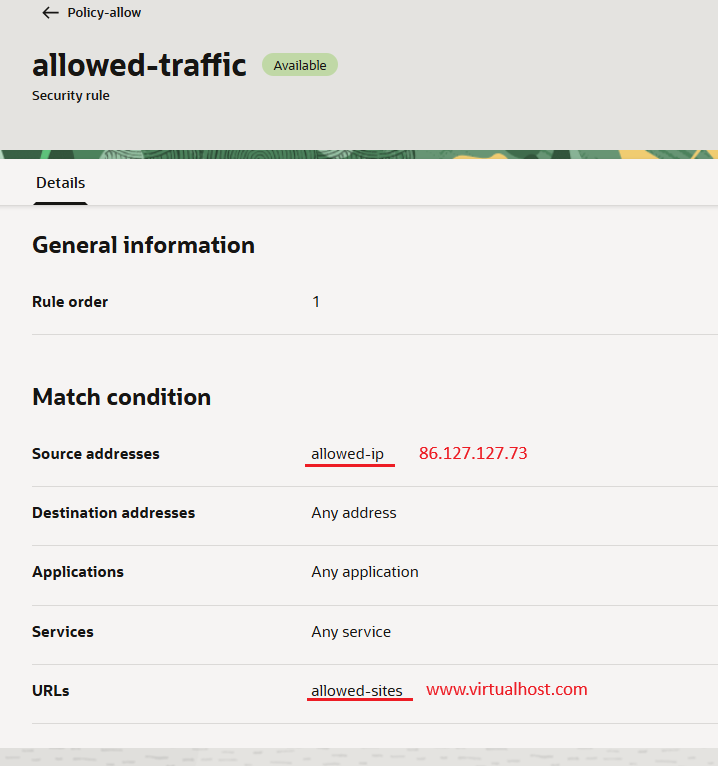
それでは、上記の送信元IPアドレスからウェブサイトへの新しいセッションを確立し、ネットワークファイアウォールのログを確認してみましょう。
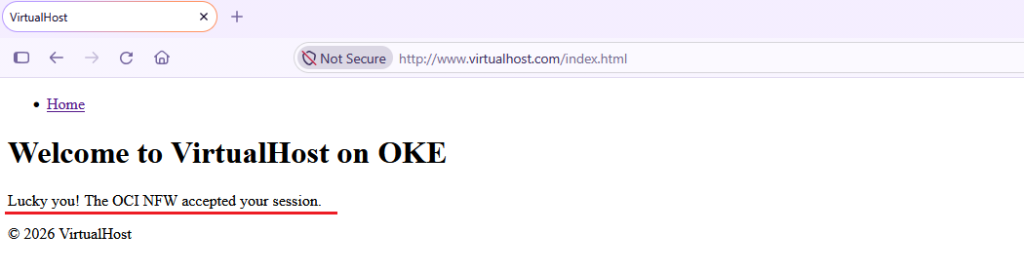
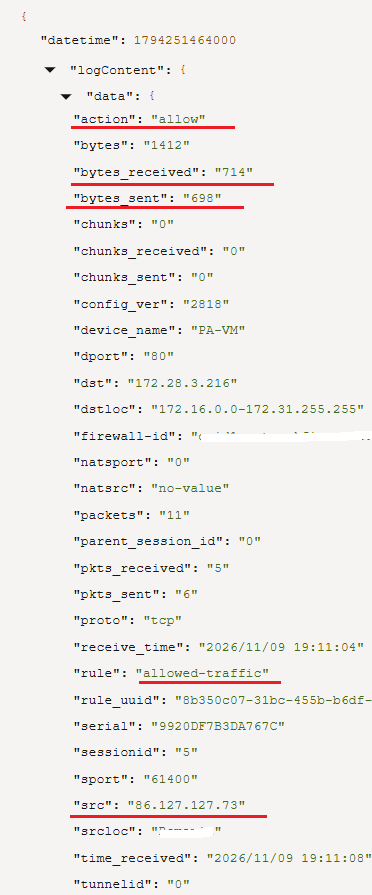
接続は正常に確立されたようです。上記の出力に基づき、OCIネットワークファイアウォールのトラフィックログには、以下のセッションが記録されていることが確認できます。
これで全ての構成要素と設定が揃ったので、以下の図を使って導入内容をまとめることができます。
上記のNFWトラフィックログから、インターネットへの受信トラフィックが通常のOCIワークロード用であろうとOKEワークロード用であろうと、OCI Network Firewallによって正常に保護されることが確認できます。


コメント
コメントを投稿